情報セキュリティ体制
情報セキュリティの考え方と情報セキュリティ体制
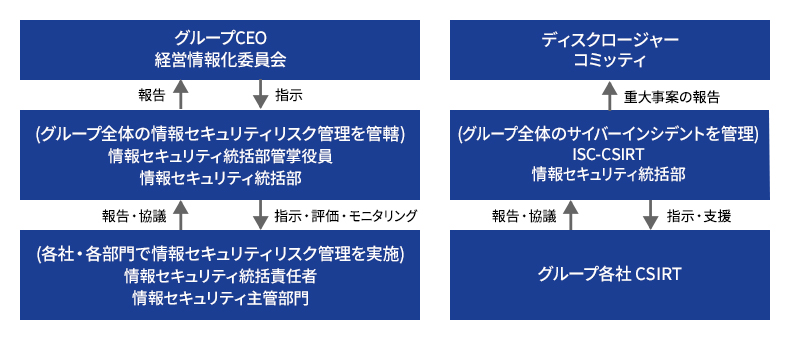
オリックスでは、情報・サイバーセキュリティに関するリスクを経営上の重要な課題であると認識し、情報資産の適切な保護と安全な管理に努めています。こうした情報セキュリティに関する考えと方針を情報セキュリティポリシーに定めています。また、社内規程として情報セキュリティ管理規則を制定し、役職員などによる情報および情報システムの適切な利用、情報セキュリティ管理体制、基本方針、管理基準、サイバーインシデントに対する対応体制などについて定めています。
情報セキュリティ体制図
情報セキュリティ管理施策
オリックスグループでは、情報セキュリティに関するリスクを管理するため、ISO27001、NIST等の国際的なフレームワークを踏まえ情報セキュリティ管理規則と、ミニマム・セキュリティ・スタンダードを制定しています。
情報セキュリティ管理規則では、情報管理、外部委託におけるセキュリティ、人的セキュリティ、物理的セキュリティ、技術的セキュリティおよび情報セキュリティインシデントに関する要求事項を定めています。オリックスグループ各社・各部門は、事業の特性、保有する情報、想定される脅威および規制上の要請などを踏まえ、リスクに応じた管理施策を実施しています。
さらにミニマム・セキュリティ・スタンダードとして、企業規模にかかわらず国内外のオリックスグループ全社が最低限守らなければならない管理施策を定めています。
情報セキュリティインシデントへの対応
グループ全体のサイバーインシデント対応を支援する組織として、オリックスグループではORIX-SIRTを組織しています。オリックスグループ各社・各部門のCSIRTは、ORIX-SIRTの支援のもと、情報セキュリティインシデント対応の報告体制および対応手順を整備しています。また、大規模なサイバーインシデント発生を想定した訓練を実施し、事業継続の観点も踏まえた各組織の連携や対応手順を確認するとともに、経営判断プロセスの検証と改善に取り組んでいます。
役職員が情報セキュリティインシデント、脆弱性または不審な活動を発見した場合は、各社で定められた窓口に通報します。インシデントが発生した部門は、CSIRTおよび関係部門と連携し、迅速に対応します。また、影響を受けるステークホルダーに対し、必要に応じて報告を行います。重大なサイバーインシデントが発生した場合には、CEOおよびディスクロージャーコミッティに対して必要な報告を行い、社内規程に基づき適時開示等の必要な対応を行う体制を構築しています。
サードパーティリスクへの対応
オリックスグループでは、外部委託やクラウドサービスの利用などの第三者に起因する情報セキュリティリスクへの対応として、委託先やクラウドサービスに対する評価を実施しています。評価にあたっては情報セキュリティ管理、アクセス管理、脆弱性対策、インシデント対応、ディザスタリカバリおよびバックアップ等の状況を確認しています。
脅威の監視
オリックスグループでは、重要なシステムやIT基盤に対し、SIEMやログ監視サービスを利用して、情報セキュリティの脅威を継続的に監視しています。検知したインシデントやその兆候については、前述の情報インシデント対応手順に従い、迅速に対応します。
サイバーセキュリティ研修
グループの全ての役職員を対象としたサイバーセキュリティ研修・フィッシングメール訓練を年間通して実施しています。2026年3月期は、国内外のグループ役職員38,431名が研修を受講しました。